
ChatGPT, Claude, Gemini und andere KI-Anwendungen gehören für viele Mitarbeitende längst zum Arbeitsalltag. Doch was passiert, wenn Unternehmen gar nicht wissen, welche Tools tatsächlich genutzt werden? Warum Schatten-KI zum Risiko werden kann und wie Unternehmen Transparenz schaffen, ohne KI auszubremsen.
Mal schnell einen Text mit ChatGPT überarbeiten. Eine lange Datei von einer KI zusammenfassen lassen. Oder ein Übersetzungstool nutzen, damit die E-Mail an den internationalen Kunden schneller fertig ist.
KI ist im Arbeitsalltag angekommen. Oft schneller, als Unternehmen klare Regeln dafür schaffen konnten. Das führt zu einer neuen Herausforderung: Mitarbeitende nutzen KI-Anwendungen, die von IT, Datenschutz oder Informationssicherheit nicht geprüft oder freigegeben wurden. Diese sogenannte Schatten-KI bleibt im Unternehmen häufig unbemerkt. Gleichzeitig können dabei personenbezogene Daten, vertrauliche Informationen oder interne Dokumente an externe Anbieter übermittelt werden.
Die entscheidende Frage lautet deshalb nicht nur: Welche KI haben wir offiziell eingeführt?
Sondern auch: Welche KI wird bei uns tatsächlich genutzt?
Was ist Schatten-KI?
Als Schatten-KI bezeichnet man KI-Anwendungen, die Mitarbeitende für ihre Arbeit nutzen, ohne dass ihr Einsatz offiziell geprüft oder freigegeben wurde.
Dabei geht es nicht nur um bekannte KI-Chatbots wie ChatGPT, Claude oder Gemini. KI-Funktionen stecken inzwischen auch in Browser-Erweiterungen, Notiz-Apps, Übersetzungstools und Fachanwendungen. Genau das macht das Thema für Unternehmen so schwer greifbar. Ein neues KI-Tool ist schnell ausprobiert. Und wenn es eine Aufgabe einfacher macht oder Zeit spart, wird aus dem Test schnell ein fester Bestandteil des Arbeitsalltags. Das muss nicht automatisch problematisch sein. Kritisch wird es dort, wo niemand mehr nachvollziehen kann, welche Dienste auf Unternehmensdaten zugreifen und was mit diesen Informationen anschließend passiert.
Warum wird Schatten-KI zum Risiko?
Wer nicht weiß, welche KI-Anwendungen im Unternehmen eingesetzt werden, kann auch deren Risiken nur schwer bewerten. Werden beispielsweise interne Dokumente, personenbezogene Daten oder vertrauliche Kundeninformationen in einen nicht freigegebenen KI-Dienst eingegeben, können daraus Datenschutz-, Compliance- und Sicherheitsrisiken entstehen. Das eigentliche Problem beginnt deshalb schon vor der Bewertung eines einzelnen Tools: Es fehlt an Transparenz.
In der Praxis können die tatsächlich genutzten KI-Anwendungen deutlich von den offiziell freigegebenen Werkzeugen abweichen. Bevor Unternehmen also über neue Regeln, Verbote oder Freigaben sprechen, sollten sie wissen, wie KI heute bereits genutzt wird.
Ist ein KI-Verbot die Lösung?
KI einfach verbieten und das Problem ist erledigt? So einfach ist es nicht.
Mitarbeitende nutzen KI, weil sie ihnen im Arbeitsalltag hilft. Sie können Informationen schneller strukturieren, Texte vorbereiten oder Routineaufgaben vereinfachen. Fehlen geeignete und freigegebene Werkzeuge, verschwindet dieser Bedarf nicht automatisch. Deshalb empfehlen wir, zunächst Transparenz zu schaffen und den tatsächlichen KI-Einsatz zu betrachten. Erst auf dieser Grundlage lassen sich technische, organisatorische und datenschutzrechtliche Maßnahmen sinnvoll ableiten.
Unternehmen können dann viel konkreter entscheiden:
- Welche KI-Tools möchten wir kontrolliert zulassen?
- Welche Anwendungen müssen wir genauer prüfen?
- Wo brauchen Mitarbeitende klare Leitplanken?
- An welchen Stellen müssen wir mögliche Datenabflüsse begrenzen?
Aus einem pauschalen „KI ja oder nein?“ wird damit eine wesentlich hilfreichere Frage: Wie können wir KI so einsetzen, dass sie Mitarbeitende unterstützt und gleichzeitig unsere Daten schützt?
Wie lässt sich Schatten-KI sichtbar machen?
Und genau hier wird es spannend: Schatten-KI lässt sich sichtbar machen. Mit dem M365 Tenant Audit erhalten Unternehmen einen strukturierten Blick auf ihre Microsoft-365-Umgebung und mögliche Handlungsfelder. Der M365 Tenant Audit bewertet bei fly-tech unter anderem Security, Compliance, Copilot-Readiness und Lizenznutzung.
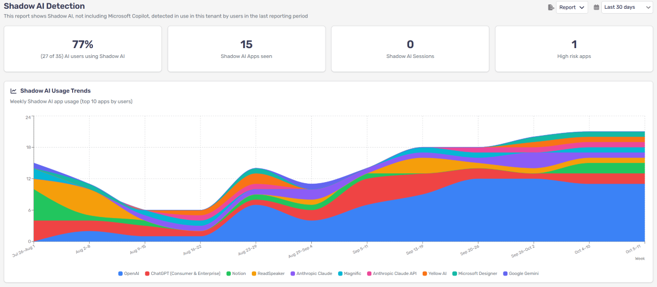
Abb. 1: Shadow AI Detection und Trends: Nutzung diverser KI-Anwendungen über einen festgelegten Zeitraum aufzeigen
Über die Kategorie Shadow AI Detection lassen sich eingesetzte KI-Dienste erkennen und nach Risiko betrachten. Unternehmen sehen unter anderem, welche KI-Anwendungen genutzt werden, welche Anbieter dahinterstehen und welche Anwendungen aufgrund ihres Risk Scores genauer geprüft werden sollten.
Dadurch werden beispielsweise Fragen beantwortbar wie:
- Wie viele Mitarbeitende nutzen Schatten-KI?
- Welche KI-Anwendungen werden besonders häufig verwendet?
- Welche Anbieter kommen dabei zum Einsatz?
- Wie intensiv werden einzelne Anwendungen genutzt?
- Wo besteht erhöhter Prüfbedarf?
Aus Vermutungen wird so eine konkrete Entscheidungsgrundlage.
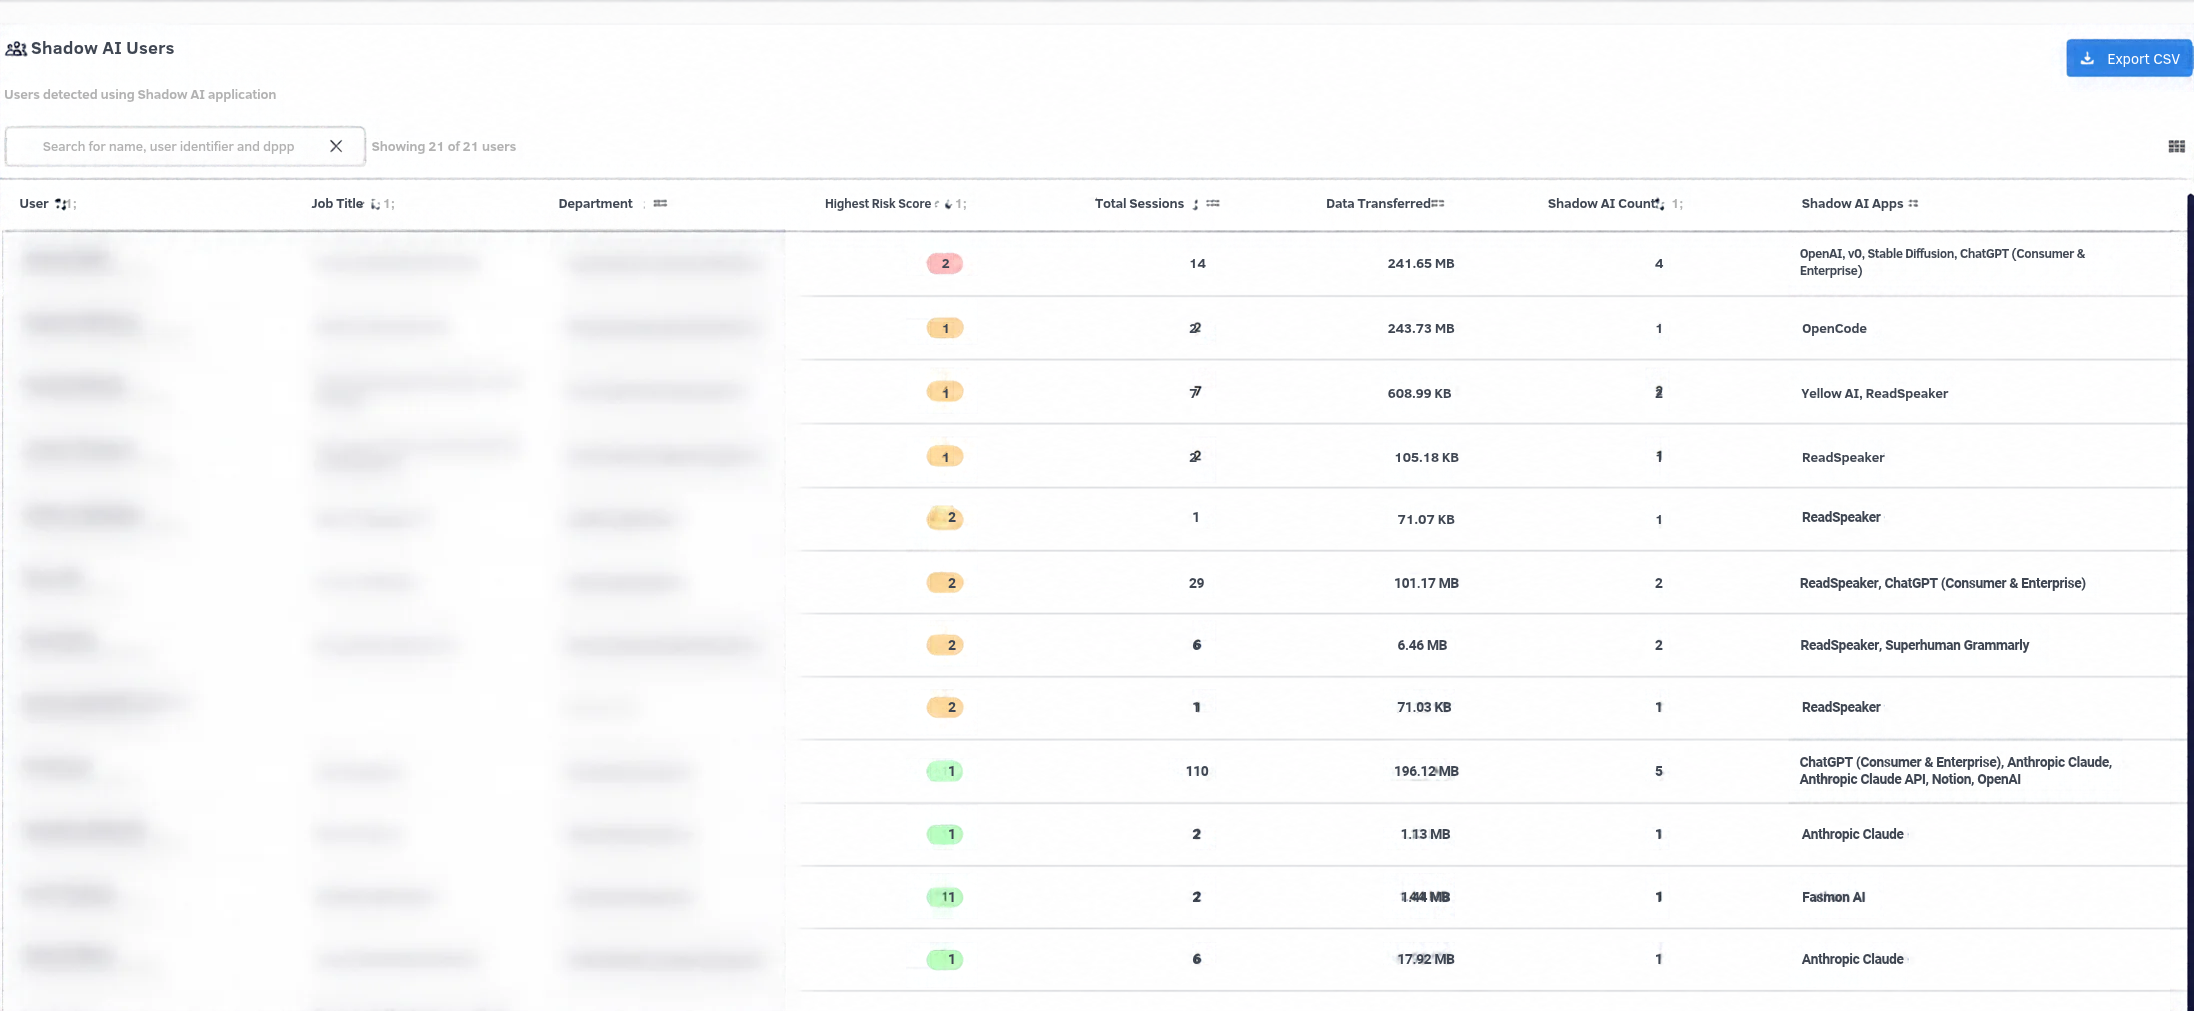
Abb. 2: Transparenz statt Blindflug: Die Auswertung zeigt, welche KI-Anbieter von welchen Mitarbeitenden genutzt werden.
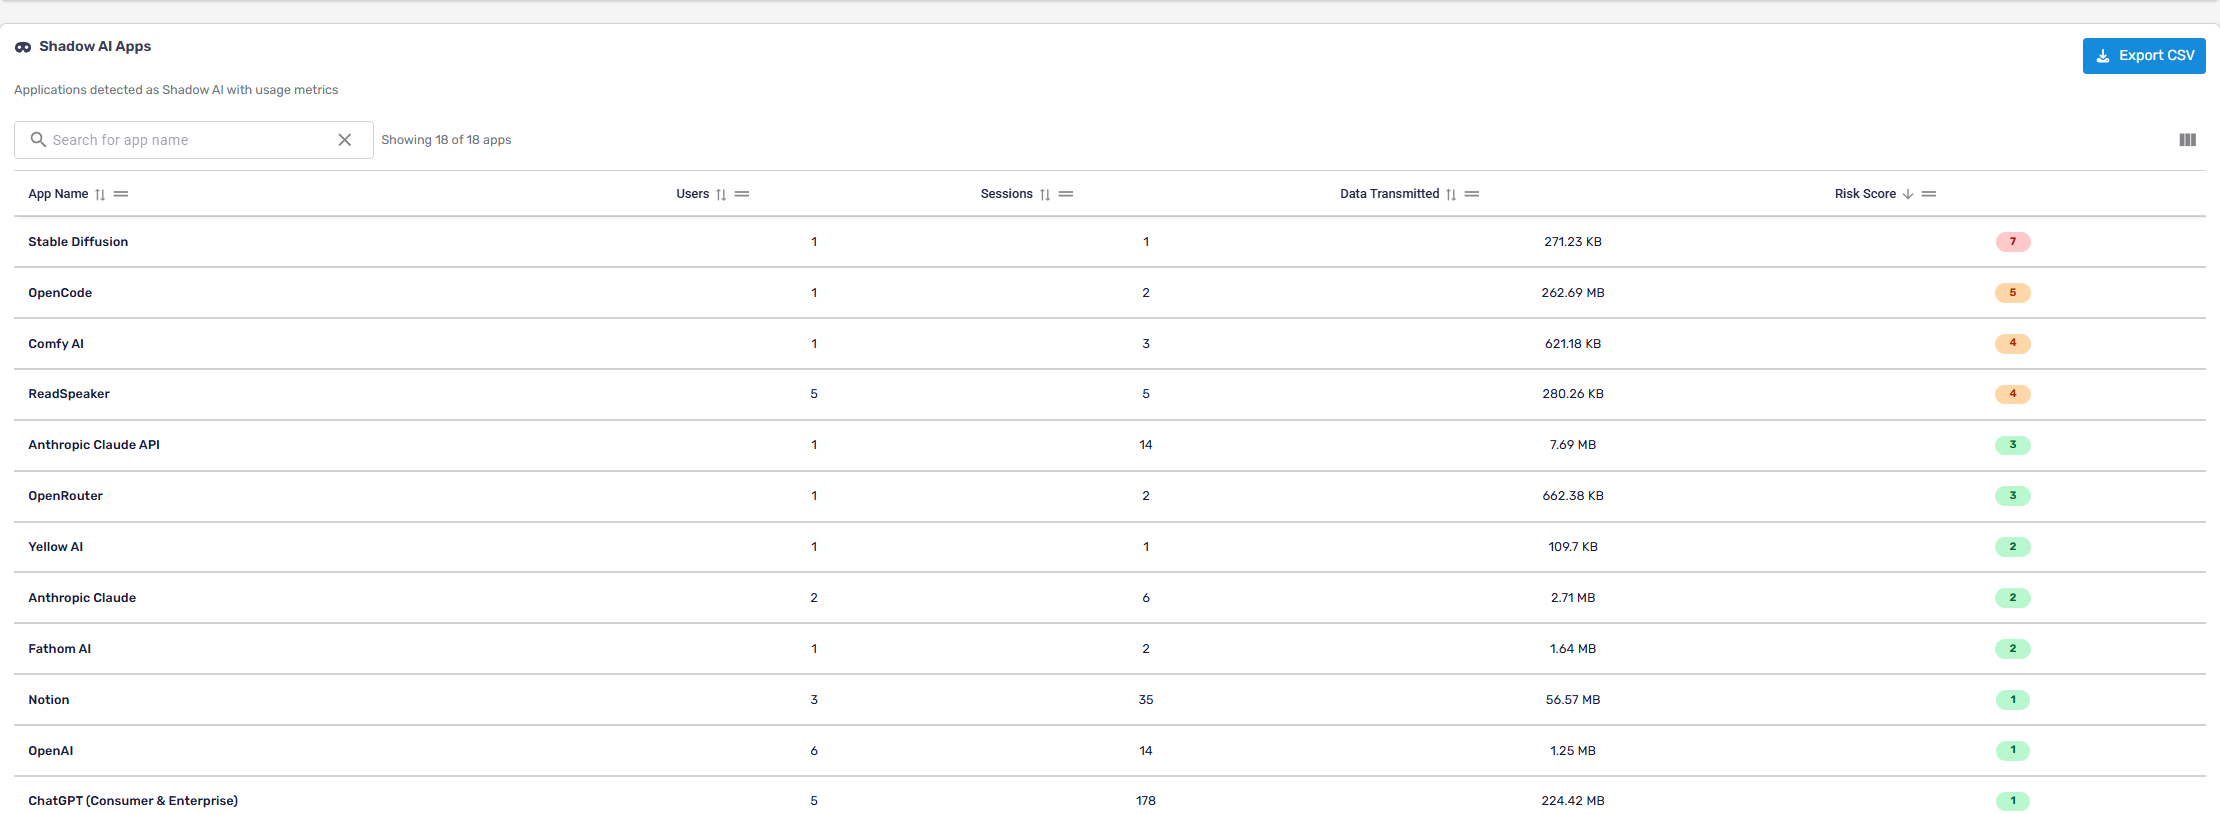
Abb. 3: Ein genauer Blick auf die Nutzung: Sessions und übertragene Datenmengen machen mögliche Handlungsfelder sichtbar.
Was kommt nach der Transparenz?
Sichtbarkeit allein macht den KI-Einsatz noch nicht sicher. Sie schafft aber eine Grundlage für die nächsten Entscheidungen.
Wenn Unternehmen wissen, welche Anwendungen ihre Mitarbeitenden nutzen, können IT, Datenschutz und Informationssicherheit gezielt prüfen, welche Dienste genutzt werden können und wo Handlungsbedarf besteht.
Gleichzeitig lassen sich verständliche KI-Richtlinien entwickeln. Mitarbeitende bekommen Orientierung, welche Anwendungen sie für welche Aufgaben nutzen dürfen und bei welchen Daten besondere Vorsicht notwendig ist.
Und noch etwas ist wichtig: Wer unerwünschte KI-Anwendungen reduzieren möchte, sollte sichere Alternativen anbieten.
Denn wer Schatten-KI reduzieren möchte, muss Mitarbeitenden eine gute Alternative bieten. Das Ziel ist nicht weniger KI, sondern ein kontrollierter und sinnvoller KI-Einsatz.
Wie wird aus Schatten-KI ein kontrollierter KI-Einsatz?
Eine Möglichkeit ist, KI dort einzusetzen, wo Mitarbeitende ohnehin jeden Tag arbeiten. Microsoft 365 Copilot ist direkt in Anwendungen wie Teams, Outlook, Word, Excel und PowerPoint integriert. So findet KI nicht neben der täglichen Arbeit statt, sondern mittendrin.
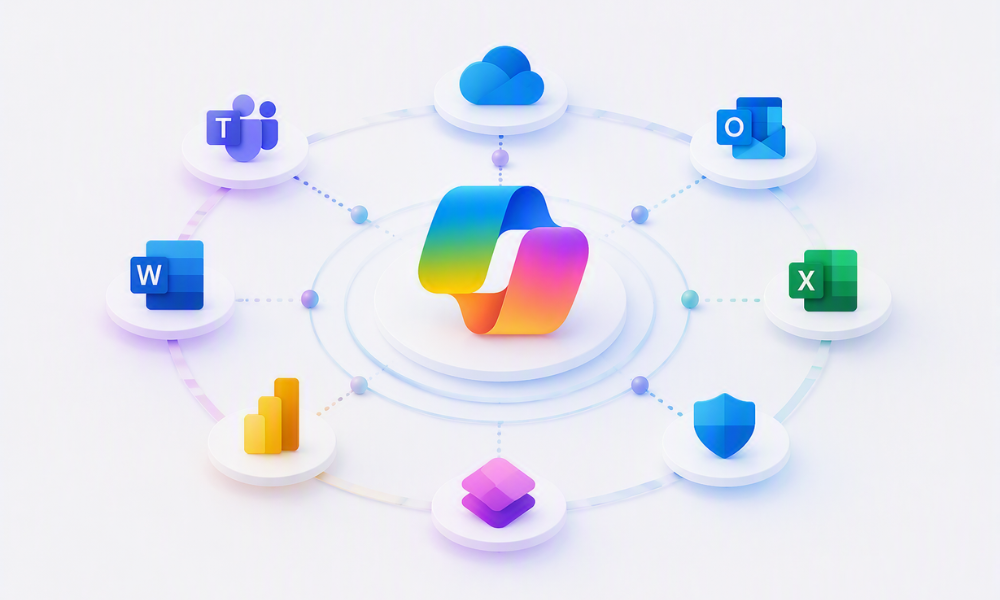
Abb. 4: Erst die Basis, dann die KI: Wer Berechtigungen, Daten und Security im Griff hat, schafft die Grundlage für einen sicheren KI-Einsatz.
Abb. 5: KI dort einsetzen, wo Arbeit bereits stattfindet: In Microsoft 365 wird KI Teil der bestehenden Arbeitsumgebung.
Je stärker KI mit Unternehmensdaten arbeitet, desto wichtiger werden saubere Berechtigungen, klare Datenstrukturen sowie Security und Compliance. Denn KI macht bestehende Strukturen nicht automatisch besser. Der Weg zu einem kontrollierten KI-Einsatz beginnt deshalb nicht mit möglichst vielen neuen Tools. Er beginnt mit Klarheit darüber, was bereits genutzt wird, was Mitarbeitende wirklich brauchen und welche Rahmenbedingungen dafür notwendig sind.
Fazit: Erst verstehen, dann gestalten
Schatten-KI zeigt vor allem eines: Mitarbeitende möchten die Möglichkeiten von KI für ihre Arbeit nutzen.
Für Unternehmen liegt darin eine Chance. Gleichzeitig müssen sie wissen, wo Unternehmensdaten verarbeitet werden und welche Anwendungen tatsächlich zum Einsatz kommen.
Der erste Schritt sollte deshalb nicht das pauschale Verbot sein, sondern Transparenz. Wer Schatten-KI sichtbar macht, kann Risiken gezielt bewerten, klare Regeln entwickeln und sichere Alternativen anbieten.
Denn am Ende geht es nicht darum, KI im Unternehmen zu verhindern. Es geht darum, einen Rahmen zu schaffen, in dem Menschen KI sicher und sinnvoll für ihre Arbeit nutzen können.
Lust auf …
Einfach digital
arbeiten?
Für Ihre Fragen und Anliegen rund um Informationssicherheit & Datenschutz steht Ihnen gerne unsere Expertin Jennifer Baumann zur Verfügung.
Jennifer Baumann
Consultant Datenschutz & Informationssicherheit
(0821) 207 111 – 16
cloudheroes@fly-tech.de
Wenn Unternehmen nicht wissen, welche KI-Dienste genutzt werden, fehlt ihnen die Möglichkeit, die damit verbundene Datenverarbeitung zu bewerten. Werden personenbezogene Daten, vertrauliche Informationen oder interne Dokumente an nicht geprüfte Dienste übermittelt, können Datenschutz-, Compliance- und Sicherheitsrisiken entstehen.
Schatten-KI bezeichnet KI-Anwendungen, die Mitarbeitende im Unternehmen nutzen, ohne dass diese zuvor offiziell geprüft oder freigegeben wurden. Dazu können klassische KI-Chatbots ebenso gehören wie KI-Funktionen in Browser-Erweiterungen, Übersetzungstools, Notiz-Apps oder anderen Anwendungen.
Im M365 Tenant Audit analysieren wir Ihre Microsoft 365 Umgebung in den Bereichen Sicherheit, Compliance, Konfiguration, Governance und KI-Readiness. So schaffen wir Transparenz über Risiken, Potenziale und konkrete Handlungsfelder
Für die Freigabe des Audits benötigen Sie nur wenige Minuten. Die Analyse und Auswertung erfolgen anschließend durch unsere #cloudheroes, bevor wir die Ergebnisse gemeinsam mit Ihnen besprechen.
Im Rahmen ausgewählter Aktionen bieten wir das M365 Tenant Audit zeitweise kostenfrei an. Gerne prüfen wir gemeinsam die aktuell verfügbaren Konditionen für Ihr Unternehmen.
Ein Tenant Audit eignet sich für Unternehmen, die ihre Microsoft 365 Umgebung sicherer gestalten, Risiken frühzeitig erkennen oder die Einführung von Microsoft 365 Copilot vorbereiten möchten. Es schafft eine fundierte Grundlage für weitere Optimierungen und strategische Entscheidungen.
Das Audit deckt unter anderem Sicherheitslücken, Fehlkonfigurationen, Compliance-Risiken und Governance-Schwachstellen auf. Zusätzlich identifizieren wir Optimierungspotenziale bei Berechtigungen und der Vorbereitung auf Microsoft 365 Copilot. Hinweise auf fehlende oder nicht zugewiesene Lizenzen einzelner Nutzer können dabei sichtbar werden
Das VVT oder Verzeichnis der Verarbeitungstätigkeiten enthält alle Prozesse, welche personenbezogene Daten verarbeiten oder an Dritte zum Beispiel Dienstleister weitergeben.
Wenn Ihr Dienstleister in Ihrem Auftrag personenbezogen Daten verarbeitet, kann es sehr gut sein, dass Sie einen Auftragsverarbeitungsvertrag mit Ihrem Dienstleister brauchen. Ein klassisches Beispiel ist der IT-Dienstleister oder das Lohnbüro. Ohne den formellen Vertrag dürfen Daten offiziell nicht an diese Dritten abgegeben werden und es wäre eine Datenschutzverletzung.
Wenn Ihr Dienstleister in Ihrem Auftrag personenbezogene Daten verarbeitet, ist in der Regel ein Auftragsverarbeitungsvertrag erforderlich. Ein klassisches Beispiel ist der IT‑Dienstleister oder das Lohnbüro. Ohne den formell geschlossenen Vertrag dürfen Daten offiziell nicht an diese Dritten abgegeben werden und es liegt eine Datenschutzverletzung vor.
Auch die IP‑Adresse gilt als personenbezogenes Datum. Das bedeutet, dass auch bei webbasierten Softwarelösungen personenbezogene Daten verarbeitet werden. Das kann einen Auftragsverarbeitungsvertrag notwendig machen und erfordert eine Information der betroffenen Personen darüber, dass Dritte Daten erhalten.
Sobald ein Unternehmen personenbezogene Daten verarbeitet, muss es sich an die Grundsätze der DSGVO halten, egal wie viele Mitarbeitende es hat. Das gilt unabhängig davon, ob ein Datenschutzbeauftragter bestellt werden muss.
Die DSGVO (Datenschutz-Grundverordnung), die KI‑Verordnung, das TDDDG (Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz) und das BDSG (Bundesdatenschutzgesetz) sind die zentralen Gesetze, an die sich jede Behörde und jedes Unternehmen halten muss. Dabei gilt stets ein risikobasierter Ansatz: Es dürfen die Art, die Umstände und die jeweiligen Zwecke berücksichtigt werden. Das bedeutet, dass ein Mittelstandsunternehmen nicht die gleichen Maßnahmen wie ein Konzern oder globaler Anbieter umsetzen muss.
Wenn Sie mehr über unsere Datenschutzdienstleistungen erfahren möchten, dann wählen Sie doch hier einen Termin für ein kostenloses Erstgespräch.
Bildnachweis: Headerfoto von fly-tech mit KI in Copilot verändert.